lao1 me
AI
服务器
日常
推广
公告
搜索
主题
回帖
收藏
印度eMudhra 8 个中间 CA 私钥泄露
其实还是存在被利用的可能,比如: `curl https://q3k.google.com --resolve 'q3k.google.com:443:135.181.235.221'` 就有可能借此冒充 Google 域名,所以影响并不完全取决于有多少人在用这家 CA 的证书。
dunNaNa
6天前
AI
8
randname
AI
印度eMudhra 8 个中间 CA 私钥泄露
其实不需要访问 https://dv-g3b-emudhra.we-have-a-problem.com,打开 https://emudhra.we-have-a-problem.com/ 往下拉就能看到完整测试结果。 不过更让我意外的是,这事好像没多少佬关注?
dunNaNa
6天前
AI
8
randname
AI
HEIF Heist | libheif 漏洞
后续:Meta 给了发现者 $100k ^-^ ^-^ 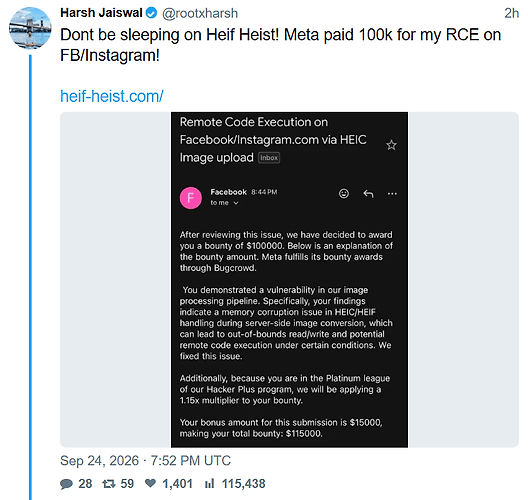
🐟
2026-09-25
AI
1
blahblah
AI
IOS端tg客户端的选择
推荐用 PWA,添加到桌面就行了
Thoth
2026-08-14
AI
9
临战
AI
提示
×