- 只吃原味薯片2026-08-07
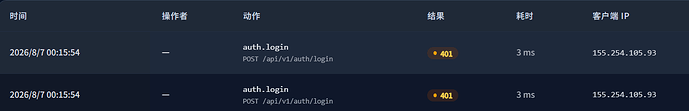
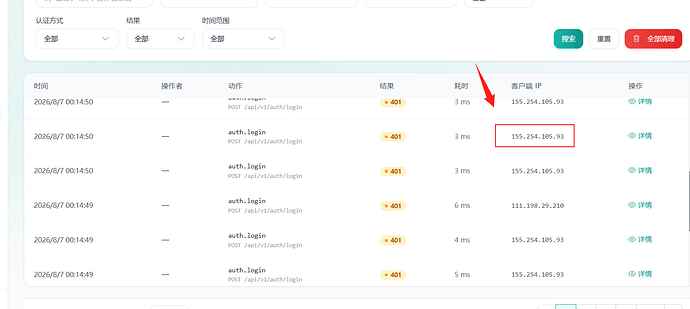
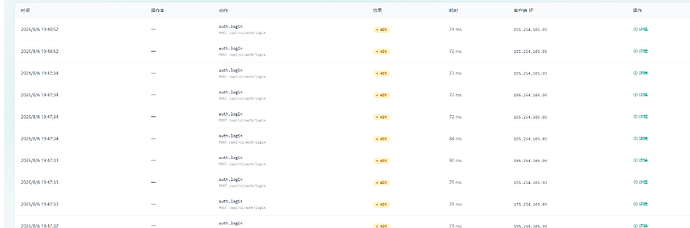
RT,刚刚闲来没事看了一眼sub2后台,突然发现很多条401,ip也没见过.查询了一下近期日志几千条,从7.25陆续跑到今天,一直尝试使用
[email protected]以及[email protected]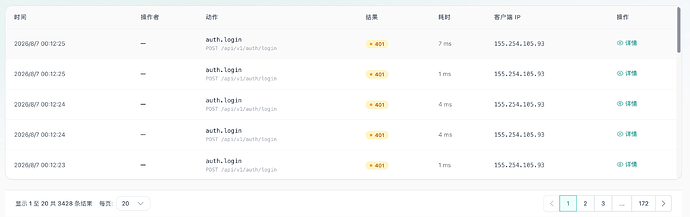
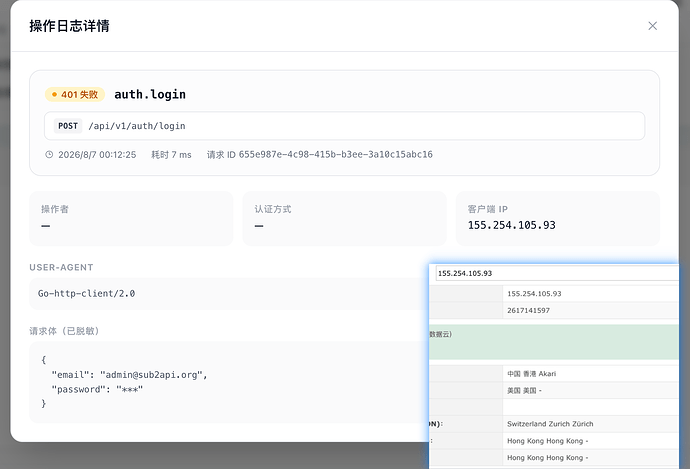
前排更新下我做的防护:
- 启用cf turnstile(sub2api直接支持)
- esa屏蔽相关ip
- esa补充频次WAF(有条件地区也加上)
- NAS端口做好防火墙管理,海外能禁就禁
- 相关网关网站(如反代管理、nas主页)开启账号2FA或通行密钥
- …待补充
主楼 - xceric2026-08-07
同遇见这个情况,谁知道怎么回事么?需要做什么防护不
- 魔皇地狱2026-08-07
我这跑了7k条也是无敌了,还是换着ip来的 ^-^
- 清风2026-08-07
正常了,只要暴露到公网,肯定每天都有爬虫脚本在一直扫的,注意做好防护就行
- have2026-08-07
感觉是在暴力破解了,改个端口看看,不用默认或者80和443
- 清风2026-08-07
- JOJO2026-08-07
网站地址和api地址分开,api地址只允许过带key的模型请求,网站地址登陆开cf盾,关闭注册基本上就没啥事了
- 狗大毛2026-08-07
想问下大家不是用cloudflare隧道吗 还是直接端口映射出去?
- 太子2026-08-07
- 只吃原味薯片2026-08-07
我是服务都暴露在公网的,方便大家都用
- ichigo-63012026-08-07
- moebo2026-08-07
佬,如果是个人自用的话,用随机端口,不要用443
- YsainLin2026-08-07
我都习惯了 买的那种小网站的服务器,一天被扫个几百次都是正常的.加个cf隧道,再让AI给你加强一个nginx和https的防护,加上域名其实也还好没啥影响
- bailaoda2026-08-07
我靠,我的也被扫了,开cf了,真无语了
- 只吃原味薯片2026-08-07
可惜我不仅自用,自用就建隧道了,还是要做好其他防护,刚刚把能开的都开了