- igoogle2026-08-12
由于买的各种vps比较多,vibe的乱七八糟小项目也比较多,于是,让AI部署项目,维护vps服务器就成了难点…
我有用gpt搓了一个多vps维护的插件,包括ssh链接vps的mcp、服务器部署规范等。
开始测试用着还行,经过几轮优化后,问题越来越多,各种安全门、自我审查、授权请求。。。
反而是加重了我的负担 ^-^
所以,佬们到底是怎么让AI维护项目和服务器的啊?
主楼 - Rain2026-08-12
部署一个hermes让他给你管理 创建个系统把这些服务器信息存进去让hermes根据这个系统给你维护
- igoogle2026-08-12
- TCsCLj2026-08-12
直接用nix啊,基本上就是最佳实践了
- igoogle2026-08-13
佬,nix是哪个项目啊?没找到啊
- 理论上不会2026-08-13
- TCsCLj2026-08-13
我都没看懂你主楼说的具体问题是啥,如果是部署项目,那就用 Dokploy、Coolify、Openship、Dokku 之类的这些都行。如果是VPS一致性,那就用nix。其实很简单。我现在是 nix + (compose + k3s),nix负责OS和infra层一致性, k3s负责 app层。我不用dokploy之类的这些。
- m0ne2026-08-13
点了,一模一样的做法。
我是这么做的:
- 描述任务需求,创建任务,hermes执行定点cron
- 多轮沟通确定推送格式,确保输出风格
- 最重要的是定时任务包含每日更新记忆,确认同步
最简单的就是:Hermes,请你帮我设计一个定时任务,用于更新服务器的各种软件包,使用命令是sudo update && sudo apt upgrade -y && sudo apt auto-remove
- alan2026-08-13
多VPS费用如何啊,纯个人研究娱乐花多了肉疼
- m0ne2026-08-13
再补充一点,如果有多个服务器,做tailscale组网,然后彼此之间的连通性和操作都有一定的优化
- TCsCLj2026-08-13
xbpk3t/dotfiles 这是上面这套东西的实践,你自己去看吧。如果想刷nixos,就很简单。不想刷nixos,就走 sm-vps 这种。
- dv8682026-08-13
标准答案就是这个!ssh 都不出局域网,22 端口直接防火墙关了
- Logos2026-08-13
- igoogle2026-08-13
佬,不是部署或者一致性的问题
vps多,部署的项目也多,有的是网站项目,有的nodejs,有的python等等
比如有的vps不想续费了,想把项目从a迁移到b,再比如以前shi山上的项目,现在让ai重新搓一遍更新到vps,再比如新vibe的项目让ai部署到某台vps,再比如前端部署到a,后端部署到b…
- DeepSuck-深度求嗦2026-08-13
把codex装上去不就好了 直接发号施令^-^ 目前没遇到啥问题
- igoogle2026-08-13
这是直接给到hermes所有vps的root权限,然后操作和部署,都用root执行啊?
- Sworld2026-08-13
给佬分享下我的部署方案,我目前是国内两台国外两台,考虑到自用没有太高的需求,没上k8s,部署是力求简单,现在主要分为三个方面:
- 基础设施:选用有插件的云厂商,使用OpenTofu管理,例如腾讯云的防火墙开关、cf的域名、access管理等
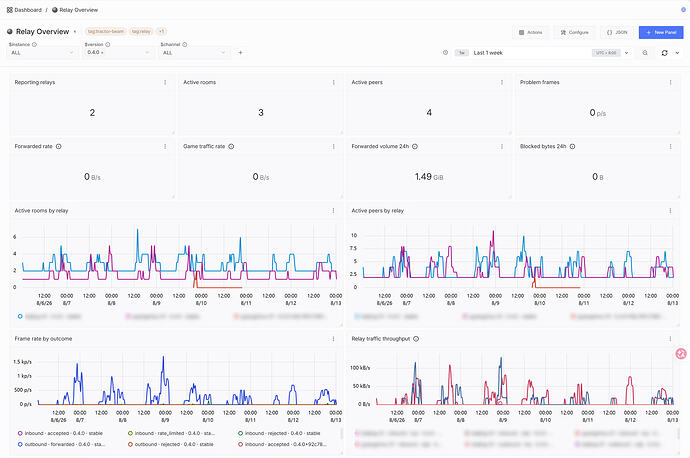
- 可观测性:signoz,让每个vps上的otel agent收metrics、log和tracing到控制节点上,然后画个可视化看
- 服务部署
- 基础服务使用ansible部署(otel agent用于收可观测性、periphery作为komodo的agent、基础安全性配置)
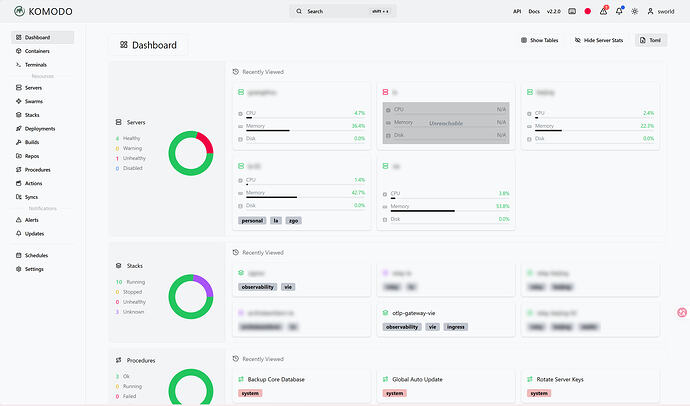
- 有了基础服务后使用komodo部署各项docker容器
这样差不多后做一个skill让AI学会用就行了,git仓库即为基础设施,要部署啥写好文件apply一下就行了,搞好后文件结构大概这样:
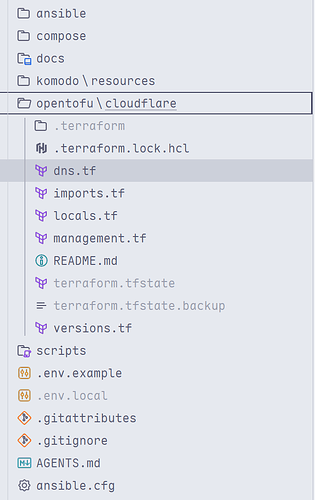
env文件不要给ai读,操作的时候这些基础设施都能直接使用里面的秘密值,我比较懒就不搞 ansible vault或者类似的方案了,目前这样对我来说基本够用,告警signoz应该有提供方案,不过我懒得搞了,也不是什么特别需要注重可用性的东西
晒几张可观测性图捏
- TCsCLj2026-08-13