打野打来的号根本用不完啊
3519
- hog8882026-08-13
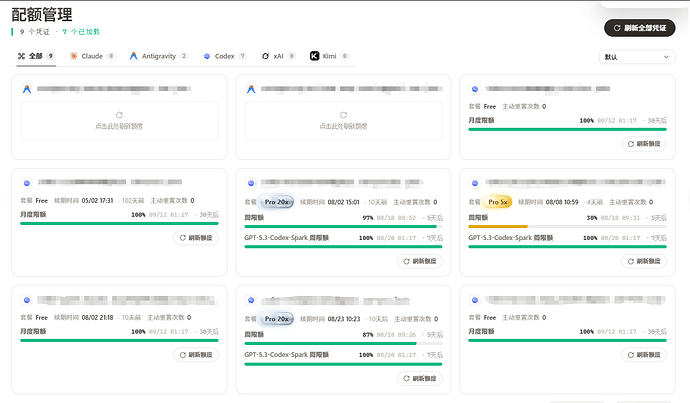
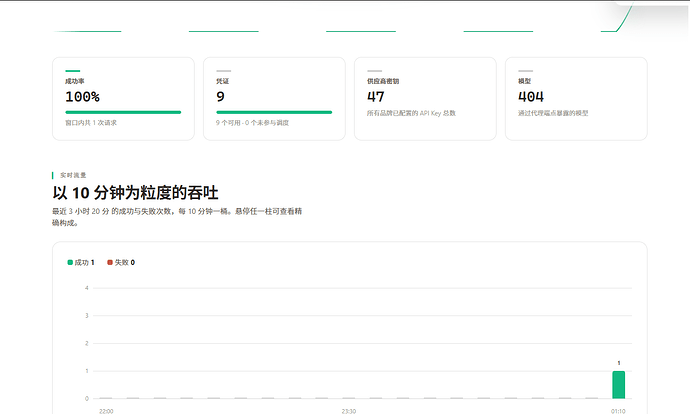
^-^ 用不完根本用不完
主楼 - xiaoyan2026-08-13
- Junglecola2026-08-13
佬 大概从什么地方打到的能给个思路吗
- sunking2026-08-13
太牛了,这打野打的,好想学,再多打一点token吧!
- 高士巴2026-08-13
- bmt2026-08-13
哇哦^-^,这我是真想学,目前没有想到有什么渠道能搞到
- zy2026-08-13
匪夷所思,这些凭证是咋上传到公网的?直接打野弱密码部署的sub2api和cpa吗?
- 恒烈_Henglie2026-08-13
- hog8882026-08-13
还有人硬编码key在前台源码里的,昨天论坛里的佬们蹬了小10亿的5.6sol
- zy2026-08-13
真没绷住xd,号主上线一看天都塌了 ^-^
 Angel2026-08-13
匪夷所思,这些凭证是咋上传到公网的?直接打野弱密码部署的sub2api和cpa吗?
还有人硬编码key在前台源码里的,昨天论坛里的佬们蹬了小10亿的5.6sol
这么整的话就不叫打野了吧^-^^-^^-^
弱密码偷json会被人骂死的^-^^-^^-^
- zy2026-08-13
所以我一直都让各位佬把部署在公网的有价值的服务都做好安全防护,毕竟不是每个人都有时间去捣鼓蜜罐之类的,很多小白基本上就是用一键部署然后就开始裸奔 ^-^
- 𝓵𝓮𝔃𝓲𝓼𝓱𝓮𝓷2026-08-13
sub2api应该没这个问题吧,问题比较大的是cpa?
- hog8882026-08-13
硬编码到前端源码里面的。。。这也算偷吗?
- hog8882026-08-13
恰恰相反,sub2api、newapi、oneapi问题都很大,最安全的反而是CPA
- 𝓵𝓮𝔃𝓲𝓼𝓱𝓮𝓷2026-08-13
sub2api那个问题不是不打开oauth就没问题吗
- Angel2026-08-13
- Mashiro_Shiina2026-08-13
有点好奇,是怎么硬编码的,能不能给个案例捏
- puppywang2026-08-13
我去,pro 20的号也能打么,这也太厉害了…
- codertao2026-08-13
用不完给我用 别浪费了 我要成为token的奴隶