- tumi2026-01-16
pico-fido 作者删除了原有的配置工具和代码,并下架所有存档,转而推荐收费的 PicoKey App
在最新代码增加了防止回滚功能,使用官方12月后的固件只要启用了安全启动,后面再增加什么恶心的限制就刷不回去了
针对以上情况,对固件代码做了以下修改并编译:
- 使用自定义签名(刷机自主可控)
- 删除防止回滚的代码(想怎么刷就怎么刷)
- 重新添加WebAuthn配置代码(没错,作者最新代码已经把这个删了,估计下一步就是只允许他自己的APP进行配置了)
固件发布地址:Releases · vtumi/pico-fido · GitHub
复刻了作者的网页配置工具 pico-commissioner
刷完固件后会自动弹出网址提示,也可以手动打开以下网址进行配置
passkey.phphy.com
设备配置 (Device Commissioning)
更详细使用方法
https://linux.do/t/topic/988348
PCB和成品图片
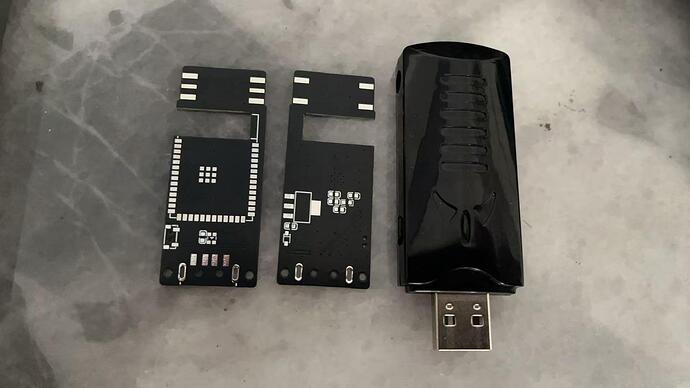 主楼
- dr77585202026-01-16
- Bodil2026-01-16
RP2350-One 刷入佬仓库的fido2固件,Kleopatra 无法识别到智能卡是为啥
- tumi2026-01-17
用这个网址测试看下可以不
WebAuthn.io
A demonstration of the WebAuthn specification
Demonstration of the WebAuthn specification.
- Muse2026-01-17
你用7.0或者6.6 固件就可以。或者自己构建
- dr77585202026-01-17
- Bodil2026-01-17
感谢~~
- Muse2026-01-17
- Alex_Fox2026-01-17
哎,可惜了,有这个钱我还是玩Canokey去了
- dr77585202026-01-17
- Muse2026-01-17
还有其他方案。 ^-^
- buste2026-01-17
佬, 我试了下这个固件和 pico-commissioner 配置下发(WebAuthn), 发现如果不配置PIN基本全平台都能用, 但配置PIN后有的设备(安卓手机/平板)就直接不行了, 苹果识别率低要试好几次才能成功, 测试用的都是 webauthn.io
(Win的兼容性最好, 咋配都行 ^-^)
- tumi2026-01-17
- buste2026-01-17
^-^ 就直接typec数据线直连就行了;
没辙了,安卓的浏览器感觉是被谷歌密码管理干扰了,我在安卓用termius的fido key ssh服务器没问题(可能还是有问题,因为居然没有询问我PIN,苹果termius会询问PIN并需要再按下boot键)
- fenghuang2026-01-17
- tumi2026-01-17
- tumi2026-01-17
- b1ghawk1192026-01-17
谢谢分享
- tumi2026-01-18
破案了,截止目前这个项目的安全启动代码都是有问题的,并不会生效
之前的官方的那个网页配置安全启动也不生效,只是没把错误显示出来
github.com/Lumingtianze/boku_no_key
RP2350 读取安全启动状态失败
已打开 10:42AM - 12 Jan 26 UTC
TTsdzb
Windows 10,固件版本 6.6(自行编译签名),RP2350-Zero```
PS C:\Users\ttsdz> boku_no_key info…
=== Pico Key 设备信息 ===
设备名称: yubico yubikey
接口编号: 0
序列编号: 4228******
固件版本: 6.6.0
硬件平台: RP2350
固件类型: Pico FIDO
接口外形: Keychain (USB-A)应用状态
Yubico OTP Enabled
FIDO U2F Enabled
FIDO2 Enabled
OATH Enabled
PS C:\Users\ttsdz> boku_no_key config
--- 交互式配置模式 ---
说明: 仅设置您需要修改的选项,直接回车可跳过。主菜单: 安全启动管理 (Secure Boot)
--- 安全启动管理 ---
适用芯片: RP2350 (Pico 2), ESP32-S3
1. 开启签名校验:不可逆操作。芯片启动时强制校验固件签名,无法再运行自编译的未签名固件。OTP/eFuse 寄存器仍处于可写状态。
2. 永久锁定硬件:不可逆操作。禁用调试接口并设置 OTP/eFuse 寄存器为只读。读取状态失败:当前芯片可能不支持安全启动。
主菜单: 退出
```尝试了使用管理员权限运行,没有变化
- xiwuaya2026-01-18
想请教一下各位佬,最近复刻了一下这个项目,但是发现好多网站的passkey都无法添加,例如pixiv和twitter,直接没有物理安全密钥的选项,L站添加的时候会提示超时被取消之类的,也无法添加成功,但是从yubico authenticator里看passkay已经添加了L站。试了一圈下来只有WebAuthn.io和google的passkey是可以正常添加并使用的,在论坛里搜了下好像也有人遇到同样的问题,但是找不到原因在哪…