- approachai2026-08-22
非80端口,暂时不想转成https,多谢
主楼 - 泼痞2026-08-22
- wxyzh2026-08-22
任何时候都不要在internet使用http,对于不可信的lan 也一样。
- sse2026-08-22
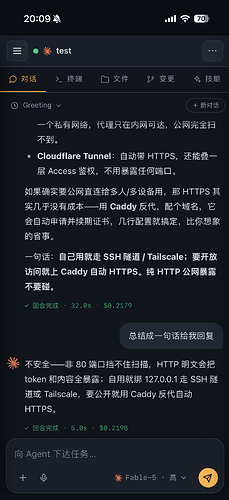
不安全,恶意的中间人可以随意查看和替换里面的内容,包含但不限于偷json凭证,刷额度,或者将返回的工具调用替换成删除/home或格式化C盘
- wxyzh2026-08-22
 Liora232026-08-22
你这个HTTP如果是指的对外(公网)通信使用HTTP,绝对不安全。这个协议只能在本机内进程或可信局域网间通信。
- 长夜2026-08-22
- approachai2026-08-22
唯一不可接受的是tailscale是闭源,
- 长夜2026-08-22
- approachai2026-08-22
啊, 我 基本上在arch linux上生活