- xiaoyan2026-09-01
 主楼
- xiaoyan2026-09-01
- kekeup2026-09-01
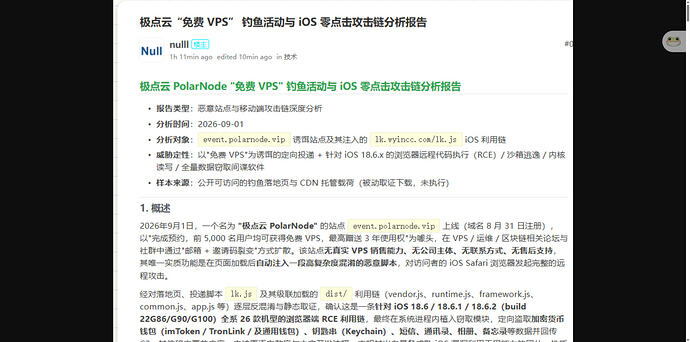
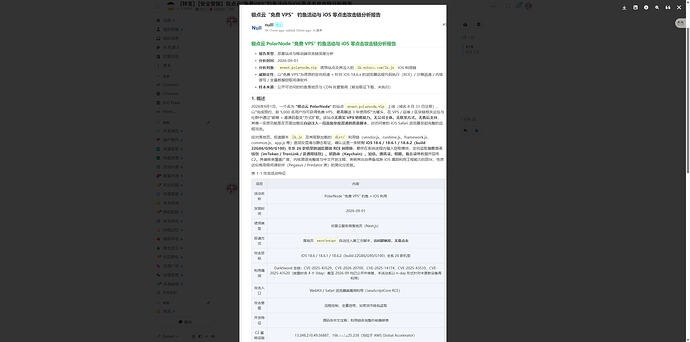
小提示,ctrl+鼠标滚轮键可以放大观看哦 ^-^
- gaga12312026-09-01
还好昨天没取贪便宜,太可怕了。 ^-^
- xiaoyan2026-09-01
啊哈哈哈,一个是,我觉得送三年,不太合理,还有就是懒,还有就是,我不是ios(贫穷保护了我)
- xiaoyan2026-09-01
- hog8882026-09-01
这个东西我前段时间就有看到过,不过不是这个网站,实际上受影响的IOS版本在IOS13-IOS17、IOS18.4-IOS18.73、IOS26.0、IOS26.1、IOS26.2
- 长安2026-09-01
- frangled2026-09-01
我昨天点注册,说我不是正常环境,就没去弄了
- xiaoyan2026-09-01
啊哈哈哈,不会是注入成功才给小鸡吧,我没绷住
- hog8882026-09-01
大概来说其实就是浏览器RCE然后沙箱逃逸然后内核提权,C2将你的所有信息传输给攻击者,并且攻击者可以下达任意命令给你的手机,中招的表现为手机突然卡顿,因为好像是通过攻击CPU来进行沙箱逃逸的,手机重启一下就失效了,不重启的话就一直保持着中招的状态,攻击者可以一直读取你的手机内容以及下达命令
- frangled2026-09-01
我是用safari(macOS 26.6)打开的,这么搞得我有点害怕 ^-^
- pan_iron2026-09-01
我昨天也看到了,感觉用不上就没有搞。。
- 你的绿坝2026-09-01
0day?你就拿这个来钓鱼MJJ
- hog8882026-09-01
^-^ 可以考虑反向利用C2然后把他服务器黑了,这套东西我前段时间研究过,看过他的代码,最脆弱的环节就在于C2,从技术上来说是可以反向利用C2反向给他的服务器下达指令执行代码的
- xiaoyan2026-09-01
- nekoyakita2026-09-01
吓人^-^ 还好我升级到ios27内测版本了 差点中招