- esncy2026-08-04
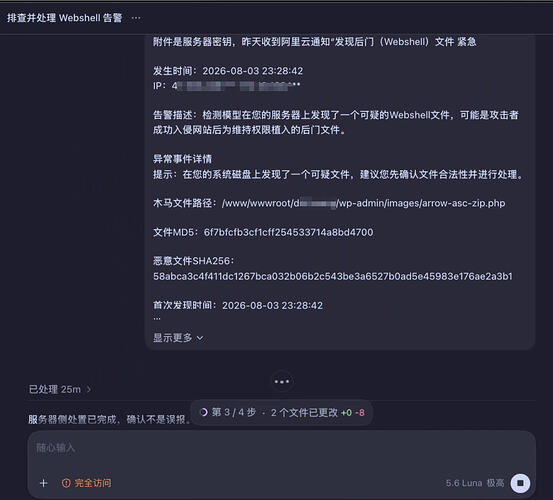
昨天收到阿里云的安全告警,还在处理中。
这已经是第三次了。
第一次是OSS/CDN的AK/SK泄露。
第二次是用vibe coding的小工具bug,这就不说了,不属于泄露问题。
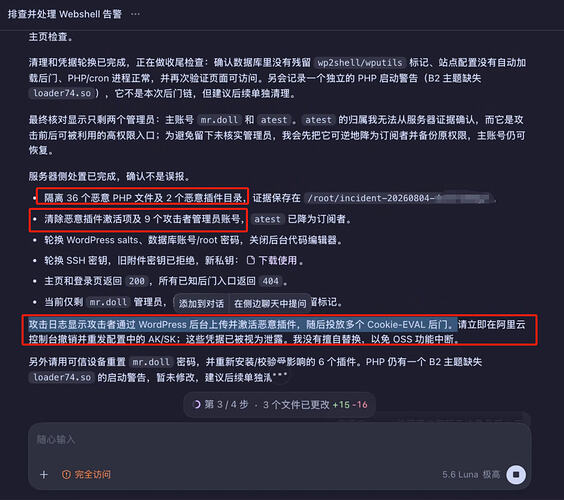
第三次,昨天,一个wordpress站点,被传了很多后门,没有技术能力,纯靠AI,所以也不知道具体根因。
但可以基本确定的是,我用中转站比较频繁,第一次前,我是直接新建管理账号,给账密让AI处理。出现问题后,AK/SK换了,账密也清理了。
后来基本上都是下载到本地调试,本地确实也存在MYSQL中的账密,但我一般会再新建个管理员账号给AI,想不到哪里还有问题,前不久确实也给过一次宝塔的SSH密钥,是下载文件发给CODEX的。
请教各位佬,下载的密钥也有问题吗?
佬友平台怎么杜绝这类安全问题的呢?
主楼 - esncy2026-08-04
- xiaoeu2026-09-03
最近刚用四处收集免费额度跑wordpress文章 别哈我
- esncy2026-09-03