- 慕鸢2026-09-04
[6月 18 日] 有人发帖说自己的cpa被盗刷,结果这个ip把自己的80端口重定向到 muyuan.do
今早使用codex, 返回429 rate limit, 好奇怪, 上cpa面板一看, 4个账号3个账号达到5小时限制了, token还在不断地飙升. 赶紧让claude把它停了, 然后查log, 一看来自ip 107.173.42.94 在狂刷. 查了一下ip 107.173.42.94, 是racknerd, 已经向racknerd举报.
没太想清楚key怎么被获得的. 以前这个cpa是安装…[6月 23 日] 我发帖澄清
热更新
这个ip死了,下次别陷害了107.173.42.94
分割线
从 cpa 被来自 racknerd 的ip 107.173.42.94 盗刷, 举报有效, 已经suspend了该server. - #15,来自 cheeryman 继续讨论,
我的基本上所有的服务器都在ovh,都是物理机,我不至于穷到用rn,别瞎说
有一点家宽和线路机
具体请看,君の守望[6月 18 日] 一位热心佬友开始追踪,发现了一些确切的痕迹,明确这位盗刷者的身份,但是并没有公布
从舆论对立挑不起来,跟我玩栽赃是吧继续讨论:
以下内容无任何臆测,数据均来自第三方网络平台。
107.173.42.94 到底是谁在使用?
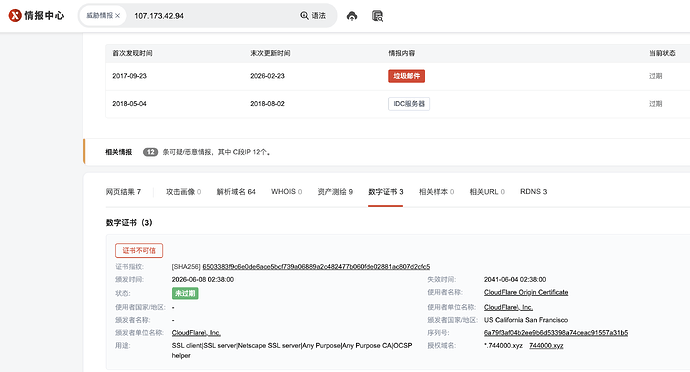
严谨调查,事实说话,首先常规操作起手:来自微步的SSL证书
[截屏2026-06-24 00.00.07]来自 Quake 的SSL证书
[截屏2026-06-24 00.02.01]现在所有证据都指向 744000[.]xy…
[9月 3 日]
这个ip再次盗刷tokens
^-^
肯定是站内的某位大佬干的。收收神通吧 求求了。
好几周 sub2api 没升级了,突然发现所有用户都一起在请求。本来就是我自用的 用户全是我硬塞给大佬们的。都不屑来调我的。
然后发现全是一个 ip在调用,坏菜了。
我太菜了 我也收集不到什么信息 fofa 查了一个这个 ip。肯定是站内大佬了 ^-^
[image]
更新 这几个 ip…那么这个ip的强关联方是谁呢
以下内容无任何臆测,数据均来自第三方网络平台。
107.173.42.94 到底是谁在使用?
严谨调查,事实说话,首先常规操作起手:
- 来自微步的 SSL 证书
- 来自 Quake 的 SSL 证书
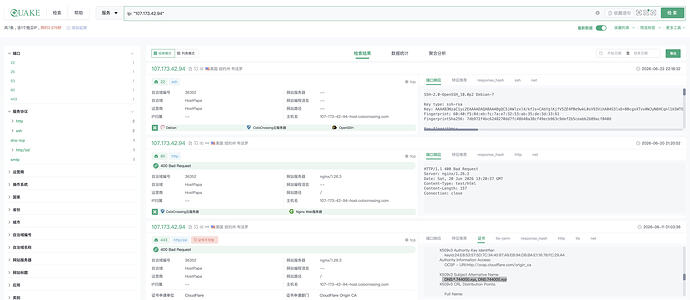
现在所有证据都指向 744000[.]xyz,那么问题来了
这个域名又是谁在使用?
接下来我们打开万能的 Google 搜索引擎:
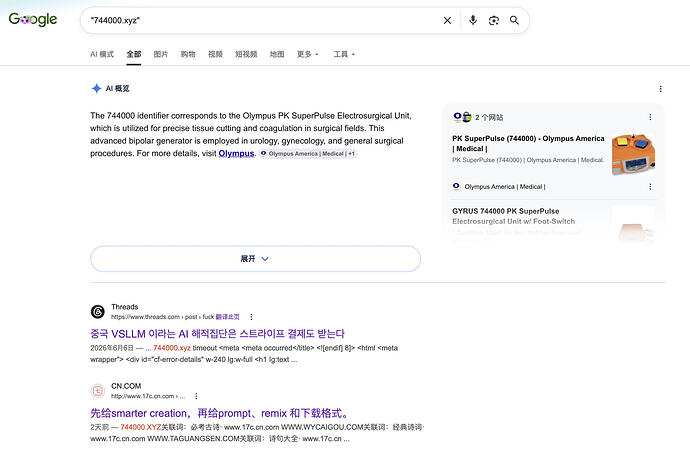
让我们打开 Threads 看看这条推在说什么:
《AI 世界中的 “索马里之旅” 第一篇》
这个名为 “China VSLLM” 的 AI 盗版组织也接受条纹码(Stripe)支付方式……
感觉他们就像霍尔木兹海峡革命卫队一样 —— 同样接受信用卡支付啊……https://console.744000.xyz/ 指向 https://linux.do/u/yeahhe
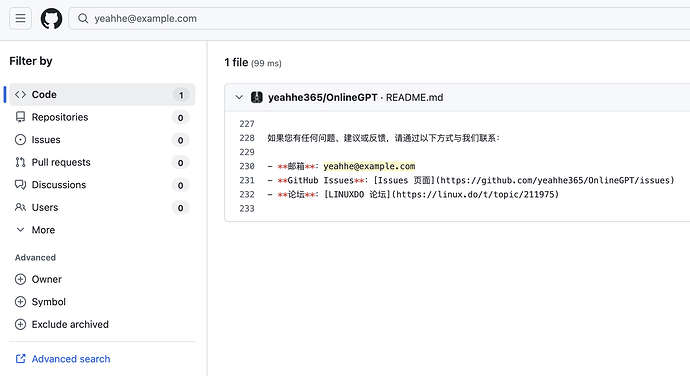
部署的开源项目是一个前端 demo,只有 UI 没有实际的功能,这套 demo 没有开源并且不可能有第二个人会在自己的 demo 里面写别人的邮箱和 ID,拿帖子里截图的邮箱搜索出来的是开源项目,给哥们吓得把 demo 都关了
还是那句话,都是国人,别打自己人的野!薅薅openai的羊毛就得了
都是国人开发者,这都是干的啥事啊。。。
主楼 - 摇摆熊2026-09-04
代理池也不用,就楞打是吗,还有这么直接的?
- 人间第一流2026-09-04
又有瓜吃啦? 标记一下帖子 准备看后续
- Ken-linuxdo2026-09-04
前排吃瓜。不用代理直接来这样倒是好溯源了
- rookiepy2026-09-04
- 藕粉2026-09-04
我站内搜到这个人了,貌似很多开源,高产?
- Kevin90102026-09-04
这个分析得还是很透彻,一环一环的,这不比破案电视剧强?
- Mirae2026-09-04
单纯好奇,@example.com 真的存在么?不是说是保留域名么
- Luwei2026-09-04
卧槽 还能这么破案 学到了,很宝贵的经验
- SevenZxi2026-09-04
吃瓜吃瓜,能@出来站内这个人吗?
- cata2026-09-04
前排吃瓜,打野被抓到哇,也是站内的吗?
- Theo2026-09-04
前排出售瓜子饮料矿泉水,坐等当事人出现
- 小小2026-09-04
我标记了一处地点 ^-^,然后,救救我,救救我 ^-^
- Efar2026-09-04
(帖子已被作者删除)
- 浴皇大帝2026-09-04
- superjack2026-09-04
- 晨旭2026-09-04
- onlysuperman2026-09-04
话说站内有重名的情况吗??如果要单方面封禁的话会不会封错人了?? ^-^
- hhnnjjcc2026-09-04
 是水吉啊2026-09-04
能这么严谨的调查,中期跟踪后,这么长时间才发出来,你觉得会是巧合?