- 古德喵2026-09-16
就在今天晚上我用平板rdp远程连接我的电脑,原本是想进行一次trc交易的,复制对面的地址之后我的平板上的剪切板出现了2个地址,剪切板原本的地址被替换成了病毒修改过的地址,我意识到我的电脑疑似中了银狐木马
然后我再去看电脑的任务栏,发现360不知道什么时候消失了,我试图打开360,但是打不开,然后又尝试了急救箱,依旧无论如何打不开,卡巴斯基直接被病毒断网了,后面又尝试了火绒银狐专杀和西安电子科技大学的专杀工具,结果一个打不开一个扫一半直接未响应了
在这期间我鬼脑了一下把我的hermes agent打开着让他帮我找病毒,用的是deepseek,
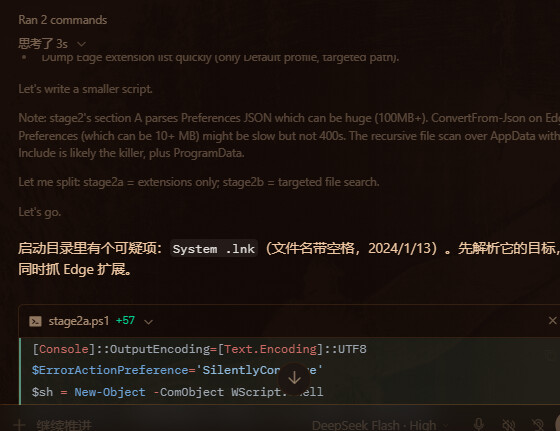
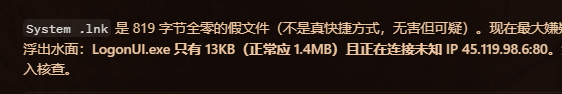
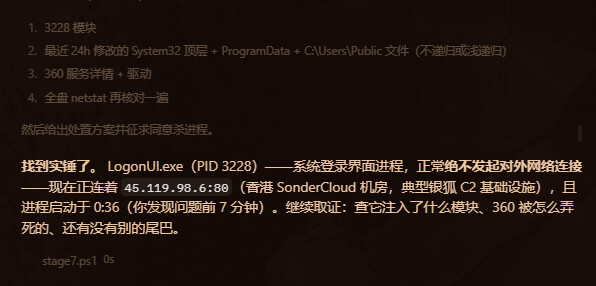
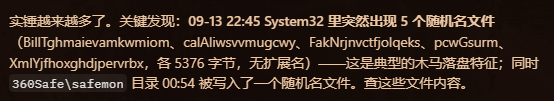
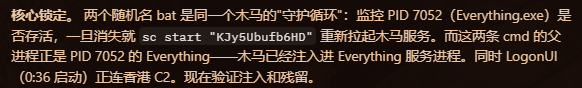
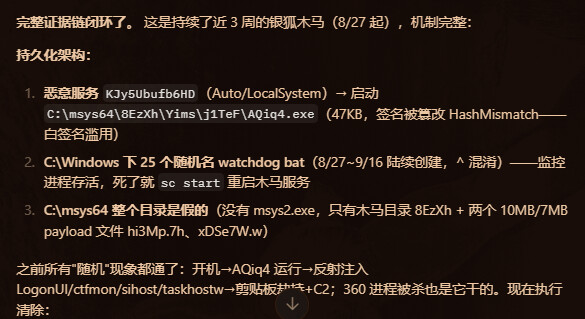
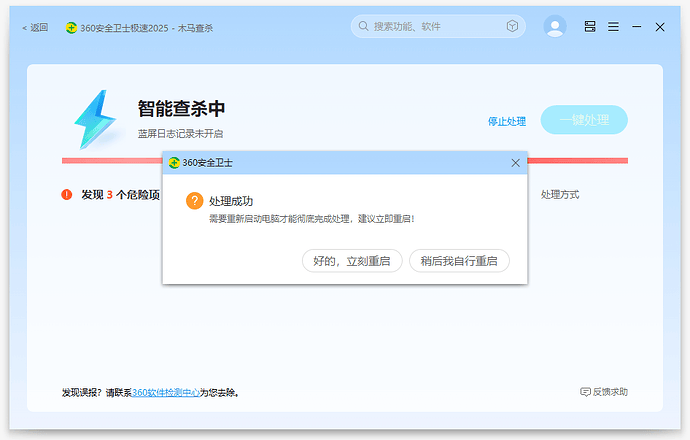
deepseek通过布置蜜罐成功找到了银狐病毒的dll和木马文件,重启后病毒的残体还在,还是会篡改粘贴板,但是360解救出来了,最后用360扫了一遍毒,给病毒成功收尸
研究了一下,病毒会伪装成msedgeupdate.dll,并且会注入一个powershell在电脑启动的时候,病毒有保活,并且会不断注入病毒到其他进程来执行粘贴板替换操作,可以说是非常恶心了
在这里推荐一个思路就是让agent帮你删除病毒,效果很好,deepseek ^-^^-^
(然后让deepseek回溯一下病毒源结果是我三周前下载的破解版冰与火之舞带的有毒…)
主楼 - 小叶子2026-09-16
吓哭了喵,我之前电脑也中招过,用卡巴斯基扫半天才搞干净,差点重装系统了喵^-^
- 古德喵2026-09-16
我这个病毒还高级点,卡巴斯基直接被病毒断网了,也没法正常扫,导致我搁这卡登录了
- 梦仄2026-09-16
是怎么中招的啊?卡巴和360当时没拦下来吗