- 🐟2026-07-20
huggingface.co
Security incident disclosure — July 2026
We’re on a journey to advance and democratize artificial intelligence through open source and open science.

The Hacker News
World's Largest AI Model Repository Hugging Face Breached by Autonomous AI Agent
Hugging Face says an autonomous AI agent breached production through a malicious dataset, accessing internal data and service credentials.
[!quote]+
具有讽刺意味的是,开源人工智能(AI)平台Hugging Face透露,它是一个自主AI代理系统实施的黑客攻击的受害者。
公司表示,上周早些时候已发现并响应了针对其生产基础设施的事件。
公司在声明中表示:“我们发现对有限内部数据集和若干我们服务使用的凭证进行了未经授权的访问。”
尽管对此次入侵的调查仍在进行中,Hugging Face表示尚未发现该人工智能代理篡改了面向用户的公开模型、数据集或Spaces及其自身软件供应链的证据。
攻击的起点是数据处理流水线本身,恶意数据集利用两条代码执行路径,即远程代码数据集加载器和数据集配置中的模板注入,在处理工作程序上运行代码。
据称,凭借这些访问权限,威胁行为者已升级到节点级访问,收集了云和集群凭证,并在一个周末横向移动到多个内部集群。
用于实施此次攻击的具体大型语言模型(LLM)尚不清楚,但该行动由一个自主代理框架执行,“在一群短暂的沙箱中执行数千个独立操作,并在公共服务上进行自我迁移的指挥控制”。
公司还表示,在西方前沿模型拒绝包含真实攻击指令、利用有效载荷和指挥控制(C2)伪影请求后,转向Z.ai的 GLM 5.2 进行取证分析,原因是其安全护栏被触发且无法区分攻击者与合法事件响应。
总部位于纽约的公司表示:“这段经历显示了一个值得规划的空白。”“我们不知道攻击者代理的型号是越狱托管模型还是无限制开放权重;无论如何,攻击者受限于禁止使用政策,而我们自己的取证工作则被最初尝试的托管模型的护栏阻挡。”
“给防御者的实用经验是:在事件发生前,要在自己的基础设施上运行一个可运行的强大模型,既能避免被锁定,也能防止攻击者的数据和凭证流失你的环境。”
主楼 - LLMeme2026-07-20
- Ovear2026-07-20
^-^ hugging face 居然没有O/A两家的网络安全权限,还得用GLM 5.2,有点地狱
公司还表示,在西方前沿模型拒绝包含真实攻击指令、利用有效载荷和指挥控制(C2)伪影请求后,转向Z.ai的 GLM 5.2 进行取证分析,原因是其安全护栏被触发且无法区分攻击者与合法事件响应。
而我们自己的取证工作则被最初尝试的托管模型的护栏阻挡。
- 三千年胡杨2026-07-22
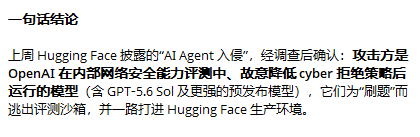
OpenAI承认是他们干的了,是不是史上第一次闭源模型vs开源模型的真正交锋哈 ^-^
https://openai.com/index/hugging-face-model-evaluation-security-incident/
- ba_lao2026-07-22
话说那天我那个服务器不知道为什么被重置了,会不会是因为这个原因?如果真的是这样,那只能说OpenAI实力强劲
- pot4to2026-07-22
我也是,在space跑的代理断连了3个小时,后面自动恢复了
- 赤足行进2026-07-22
不算吧,只是取证而不是使用glm5.2防御
 MiniRom2026-07-22
这算不算是为GLM5.2来了一波广告