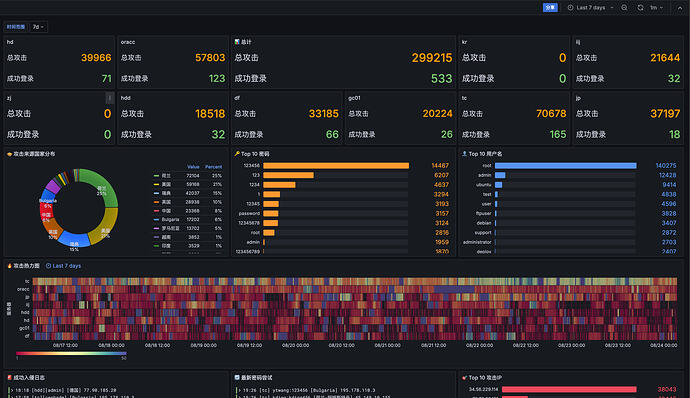
ssh 一定要改成高位随机端口
2716
- Hao-linuxdo2026-08-24
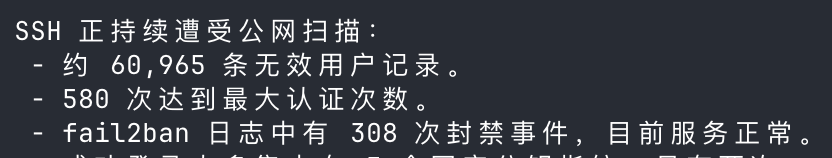
以前以为 ssh 只需要把密码登录关了就好。今天看了一下系统日志和 fail2ban,发现即便没有开密码登录还是会被一直扫。这些脚本也是没有心,知道不可能成功还是继续扫。
还是改成高位随机端口暂避锋芒吧 ^-^
 主楼
- Peng2026-08-24
我一直觉得密码强度够大就行,到现在我一直用的是默认的 22 ^-^
- None2026-08-24
(帖子已被作者删除)
- 爱伦·坡2026-08-24
这么勇吗?我以前22的时候一天被扫好几万次,哈哈哈
- Peng2026-08-24
- ufhy2026-08-24
- Hao-linuxdo2026-08-24
- 爱伦·坡2026-08-24
你要是自己写的就还好,要是随机的就不太好了,不过我的密码规则也是这样,不过也就8位
- Hao-linuxdo2026-08-24
- Peng2026-08-24
- 爱伦·坡2026-08-24
所以还是能key就key吧,哈哈
- ufhy2026-08-24
还是用密码管理器记录吧, 不过为了方便输入的话, 可以用当下的一个莫名其妙但好输入的词, 加上自己的规则, 这样各平台没法互推, 且易输入, 默认密码管理器们的强密码在极少数要手动输入的情况下还是比较痛苦的
- double_two2026-08-24
我一般都不开放ssh端口,都是通过tunnel连
- Hao-linuxdo2026-08-24
tunnel 出问题的话,会不会不小心把自己关外面了 ^-^
- Peng2026-08-24
- double_two2026-08-24
暂时没遇到过,万一有问题还能去云服务商那里进去 ^-^
- (_⩌_˰_⩌)2026-08-24