- hebaodan2026-09-06
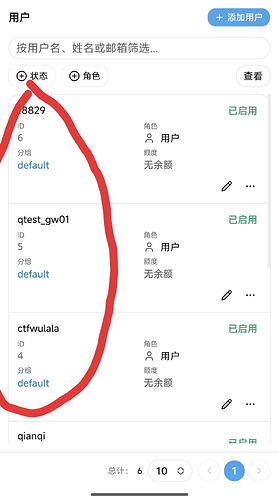
半夜被创建三个用户,这三个用户,没有任何创建的日志!非常恐怖^-^
我的管理员密码是bitwarden生成的,理论不会被爆破,几率很低,那这三个用户是怎么创建的,从数据库直接创建的吗,一点日志都没有
主楼 - biliee2026-09-06
日志都没有?太可怕了,有大佬知道原理吗
- hebaodan2026-09-06
其中一个数字用户名,一直有登录日志请求,反反复复几百次
 Angel2026-09-06
用户名里的test/ctf 不会是当菜市场爬了吧^-^^-^
- 枫哥2026-09-06
盗号了吧?赶紧开个二次验证啥的,这个不容忽视啊
- DS2026-09-06
- Ataso2026-09-06
没有关闭注册吧? 你检查一下。
- 722026-09-06
就像楼上说的,大概率是没关闭注册,不是在页面上注册,直接调用接口注册的
- LenGary2026-09-06
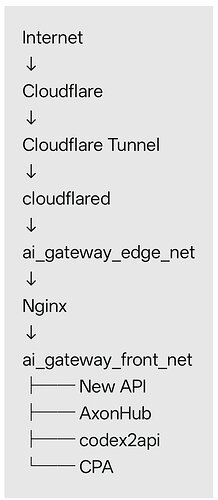
自用不公开的话套个cf洞吧,自从上回被扫,直接一步到位,cpa内网连newapi不暴露公网,newapi套cf也不直接暴露,现在心安的很
- mjjs2026-09-06
有具体教程吗?谢谢佬友,具体如何实现的
- LenGary2026-09-06
- MysteryQ2026-09-06
访问起来会慢吗,开这个隧道的话
- 肖深刻的九叔2026-09-06
- Crane02272026-09-06
我那个其实我查日志还是能查出来的,我也查出来注册的ip以及注册方法了,他基本上是用脚本访问注册接口然后瞬间实现的注册和登录的