- 隔壁老李2026-07-16
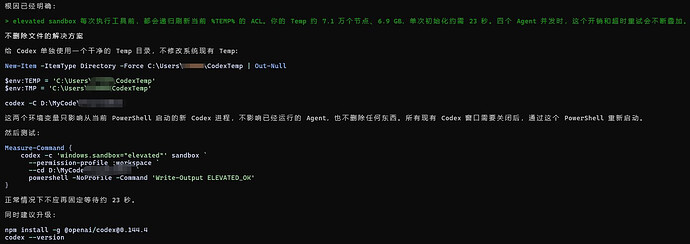
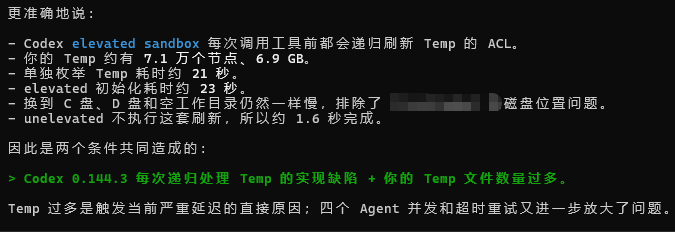
问题出在%TEMP%内的东西太多,导致每次apply_patch或者读取操作的时候因为超时重试,直接导致之前30分钟就干完的工作,现在能干到3.5小时起步,superpower并非唯一的原因,这单纯就是工具问题。
解决方案也很简单,清理%TEMP%或者不使用%TEMP%,单独设置一个临时文件夹给codex用就解决了,现在完成速度立刻降回半个小时左右,用的sol xhigh
 主楼
- blacksein2026-07-16
也可以直接关掉sandbox(就是你要注意别开bypass)
这个sandbox感觉是很多bug之源了。。
补充下我的配置
配置文件里先把sandbox的配置删了 (就是有elevated或者unelevated那个)
然后加上:```
[features]
apply_patch_freeform=true
elevated_windows_sandbox=false
experimental_windows_sandbox=false
```再找一个新项目用codex打开 如果跳了要sandbox 关闭再打开试试没跳就是关了
这俩参数之前在配置文档里 后来找不到了 但是还是有用(emmmm。。似乎没用。。好像只要删掉上面的配置 不加这俩feature也行 这俩feature配置的确废弃掉了
- Hifumi_Mizuhara2026-07-16
这群草台班子做出什么代码我都不觉得奇怪了
- 隔壁老李2026-07-16
感觉应该是这次gpt5.6更新后的版本出现的,之前没遇到过这种傻逼问题,这个工作流都满满干了两个月了 ^-^
- venom2026-07-16
佬,怎么关掉 sandbox?一直想关掉这玩意儿
- 兰子p2026-07-16
这个关闭沙盒是怎么操作?我试了下开到完全访问,打开审批,他修改删除新建文件还是不会询问。
- wujunfu1232026-07-16
- Musll2026-07-16
可以看看这个佬的:
最近研究了一下Codex沙盒以及权限的设置,在这里分享一下,如果有错误,请大佬们帮忙指正一下 ^-^
设置沙盒
[windows]
sandbox = "unelevated" # or "elevated"设置windows中使用沙盒的模式,而不是是否使用沙盒(Codex都是在沙盒中的,除非给了danger-full-access权限)。
“unelevated"和"elevat… - mjjs2026-07-16
怎么清理 直接删除就行吗?不会影响其他的吧
- mxdlzg2026-07-16
一致full access跑,直接梭哈,之前有sandbox怎么都不顺手
- Tianshangwuyun2026-07-16
老早发现了这个现象一直没找到原因,原来坑在这里,一直不使用沙盒才行,但是就是不能用插件,插件一直提示要沙盒
- 兰子p2026-07-16
full access不敢啊,项目文件可能有git,删盘了咋办
- EFL2026-07-16
给 Windows 做沙箱的时候也遇到了 ACL 机制的这个问题,但是至少不会每次调用工具都刷新 ACL 啊。codex 真成 ai slop 了。
- okclever2026-07-16
感谢大佬,一直有这个问题,直到你解决了,点个赞!
- iodeer2026-07-16
这个问题只有window有吧,mac存在这个问题吗!?
- 隔壁老李2026-07-16
应该没有吧,系统不一样机制应该也不太一样。我不确定mac,自行测试吧
- fatcarter2026-07-16
- 焕昭君2026-07-19
调教桀骜不驯的codex 0.144.6 在win总算是相对稳定兼容了!
^-^Windows沙箱配置一定要注释掉,这是一切毛病根源!```
[windows]
sandbox = "unelevated"
^-^权限配置三件套,这是实测Windows目前稳定可用且相对安全的配置了:```
sandbox_mode = "workspace-write"
approval_policy = "on-request"
approvals_reviewer = "auto_review"
^-^developer_instructions一定要配置如下:```
developer_instructions = """
On Windows, prefer Git Bash for command execution.
Use exec_command with shell="bash" and login=false. Use login=true only when shell startup files are explicitly required.
If a necessary and otherwise safe Git Bash command fails specifically because of the Windows sandbox, retry it with sandbox_permissions="require_escalated" and a narrow justification.
Do not switch shells merely to work around a sandbox failure.
Treat require_escalated commands as running outside the sandbox. Keep them read-only or tightly scoped unless the user explicitly requests writes, and never use escalation to bypass a safety rule.
NEVER delete files outside the current working directory.
NEVER run rm -rf or recursive deletion commands.
"""